

한은·국책은행도 해킹 위험… 경고 듣고도 당한 금융권
- 가

올해 들어 9월까지 102만여 건 시도돼
모바일 뱅킹 제공 기업은행이 주 타깃
금융보안원, 지난달 AI 공격 사례 공개
사고 터지자 은행들 뒤늦게 보안 투자
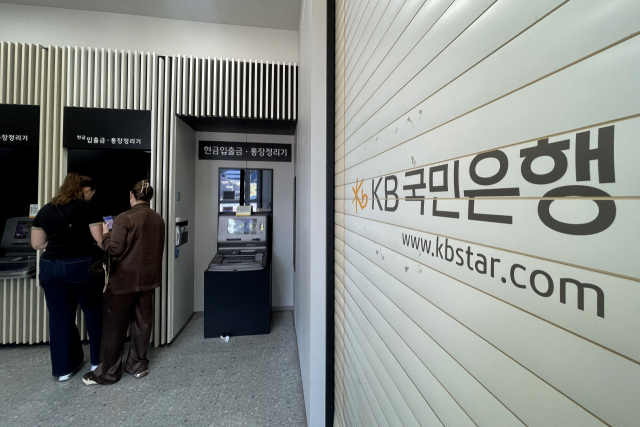 최근 금융권 해킹 사고를 계기로 은행들이 보안 투자와 전문 인력 확대에 사활을 걸고 있다. 11일 서울 시내의 한 KB국민은행. 연합뉴스
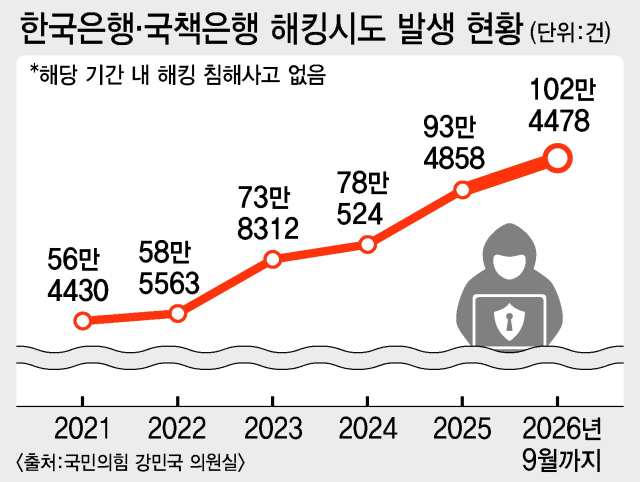
최근 금융권의 해킹 피해가 잇따르는 가운데 한국은행과 국책은행을 겨냥한 해킹 시도도 해마다 늘어 올해는 9월까지 이미 100만 건을 넘어선 것으로 나타났다.
11일 국회 재정경제기획위원회 소속 국민의힘 강민국 의원이 한국은행·산업은행·기업은행·수출입은행에서 제출받은 자료에 따르면 2020년부터 지난 9월까지 4개 기관에 들어온 해킹 시도는 498만 6964건에 달했다. 실제 침해로 이어진 사고는 없었다.
해킹 시도는 2020년 35만 8800건에서 한 해도 빠짐없이 늘어 지난해 93만 4858건을 기록했다. 올해의 경우 9월까지만 102만 4478건으로 지난해 연간 규모를 이미 넘어섰다. 2020년 한 해의 3배에 육박하는 수준이다.
기관별로는 기업은행이 전체의 91.9%를 차지했고 산업은행 39만 9379건, 한국은행 3076건, 수출입은행 510건 순이었다. 기업은행은 시중은행처럼 인터넷·모바일 뱅킹을 제공하다 보니 탐지되는 공격도 많다고 설명했다.
한국은행 핵심 전산 서버가 있는 ‘경기 IT센터’에도 지난해 10월 문을 연 뒤 145건의 침해 시도가 있었다. 공격 방식은 시스템을 마비시켜 정상 서비스를 막는 서비스 거부 공격이 45.6%로 가장 많았다.
민간 금융권은 이미 AI 공격에 뚫렸다. 최근 신한·KB국민·하나·BNK부산은행과 예가람·웰컴저축은행, 현대캐피탈 등 7곳이 잇따라 해킹 피해를 입었다.
이들 금융사 대부분은 사고 2주 전 이미 AI 해킹 경고를 받은 상태였다. 국회 정무위원회 소속 사회민주당 한창민 의원이 금융보안원에서 받은 자료를 보면, 금융보안원은 지난달 17일 금융사 보안 담당자 160여 명을 모아 ‘금융 AI 보안 위협 대응 세미나’를 열었다.
이 자리에서 금융보안원은 국내 금융권 첫 AI 에이전트 공격 사례를 공개했다. 공격자가 중국 딥시크 기반 AI 에이전트에 금융권 서버 프로그램을 찾으라고 지시하자, AI는 하루 만에 보안 허점을 뚫고 원격 조종용 악성프로그램을 심은 뒤 내부 서버까지 뒤졌다. 공격을 받은 금융사는 추가 악성코드가 깔리기 직전 공격을 막았다.
이에 금융보안원은 외부에 노출된 시스템을 상시 관리하라고 주문했다. 1년에 한두 번 점검해서는 이런 공격을 잡아낼 수 없다고 경고했고, 결국 경고는 현실이 됐다. 연쇄 해킹 공격자도 딥시크 등 AI 모델을 엮은 침투 도구로 대출모집인 조회 페이지와 직원용 모바일 앱처럼 외부와 연결된 시스템을 노린 것으로 분석됐다.
2주 뒤 해킹을 당한 KB국민은행·하나은행·현대캐피탈·웰컴저축은행 담당자도 이 세미나에 참석했지만 피해를 막진 못했다. 신한은행은 신한금융지주 담당자가 대신 나왔고, BNK부산은행은 명단에 없었다.
금융사의 법정 보안 점검에도 빈틈이 있다. 금융보안원은 홈페이지·앱 뒤에서 데이터를 주고받는 통로(API)도 취약점 점검 항목에 들어있지만, 어느 시스템을 점검할지는 금융회사가 직접 고른다고 밝혔다.
한편, 사고가 터지자 은행들은 뒤늦게 보안 투자에 나섰다. KB국민은행은 내년 정보보호 예산을 1000억 원 이상으로 늘릴 계획이고, 우리은행도 보안 예산 20% 이상 증액과 전문 인력 10% 이상 확충을 검토 중이다.
박동해 기자 eastsea@busan.com
당신을 위한 추천 기사
실시간 핫뉴스
당신을 위한 PICK
오늘의 추천 뉴스
[48789] 부산시 동구 중앙대로 365 (수정동) | 전화번호 : 051)461-4114 | 이메일 : webmaster@busan.com
등록번호 : 부산아00091 | 등록일자 : 2011년 5월24일 | 발행·편집 겸 인쇄인 : 손영신 | 청소년보호책임자 : 전대식
모든 콘텐츠를 커뮤니티, 카페, 블로그 등에서 무단 사용하는것은 저작권법에 저촉되며, 법적 제재를 받을 수 있습니다.
COPYRIGHT (C) 부산일보사 ALL RIGHTS RESERVED.