

[손바닥 경제] 해킹 위험 비밀번호 대신
- 가

패스키
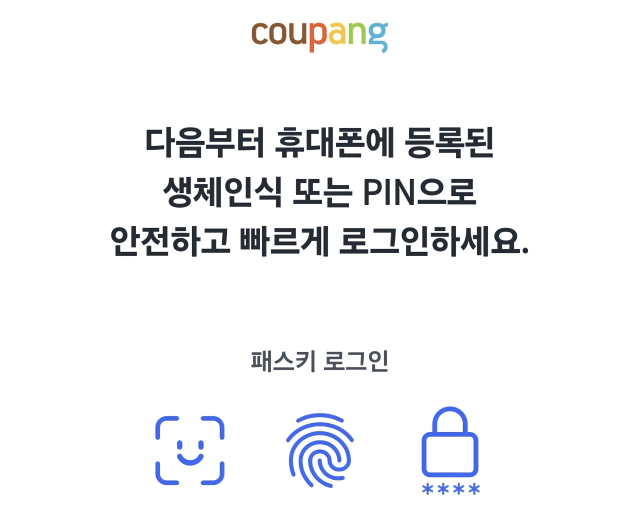 패스키 형태 로그인 방식을 안내하는 쿠팡. 쿠팡 앱 캡처
해킹으로 인한 개인정보 유출이 잇따라 발생하고 있는 가운데 패스키의 중요성이 재차 강조되고 있다.
패스키는 비밀번호 대신 지문·얼굴 인식이나 기기 핀으로 로그인하는 인증 방식이다. 로그인에 쓰는 ‘개인키’는 스마트폰 등 이용자 기기에만 저장되고 서버에는 짝이 되는 ‘공개키’만 남는다. 휴대폰 잠금을 푸는 것과 같은 동작으로 앱, 웹사이트 등에 접속하는 식이다.
서버에 비밀번호를 저장해 두는 방식이 아닌 만큼 해커가 훔칠 수 비밀번호 자체가 없다. 또 가짜 사이트에서는 열쇠가 맞지 않아 피싱에도 강하다. 다른 곳에서 유출된 아이디·비밀번호를 무작위로 대입하는 해킹 방식인 크리덴셜 스터핑도 통하지 않는다.
도입도 빨라지고 있다. 인증 표준 단체인 FIDO 얼라이언스에 따르면 올해 5월 전 세계에서 쓰이는 패스키는 약 50억 개에 이른다.
패스키 인지도 역시 2022년 40% 수준에서 2024년 약 60%로 올랐다. 국내에서는 네이버·카카오·SK텔레콤·KT 등이 도입했고 지난해 대규모 개인정보 유출 사태를 일으켰던 쿠팡도 올해 4월 국내 서비스에 적용했다.
쿠팡 브렛 매티스 최고정보보호책임자는 지난달 6일 국정감사에서 “패스키 등 미래 보안 역량 개발을 확대하고 있다”고 말했다.
다만 패스키가 개인정보 유출을 막는 만능키는 아니다. 지난해 쿠팡의 대규모 개인정보 유출 사태는 퇴사한 직원이 폐기되지 않은 인증 서명키를 사용하면서 발생했다. 기업 내부의 보안 관리 허점까지 패스키로 메울 수는 없는 셈이다.
당신을 위한 추천 기사
실시간 핫뉴스
당신을 위한 PICK
오늘의 추천 뉴스
[48789] 부산시 동구 중앙대로 365 (수정동) | 전화번호 : 051)461-4114 | 이메일 : webmaster@busan.com
등록번호 : 부산아00091 | 등록일자 : 2011년 5월24일 | 발행·편집 겸 인쇄인 : 손영신 | 청소년보호책임자 : 전대식
모든 콘텐츠를 커뮤니티, 카페, 블로그 등에서 무단 사용하는것은 저작권법에 저촉되며, 법적 제재를 받을 수 있습니다.
COPYRIGHT (C) 부산일보사 ALL RIGHTS RESERVED.